
Северокорейские хакеры впервые использовали блокчейн для распространения вредоносного ПО
Контракты неизменяемы, и это удобно не только для совершения сделок.
Исследователи из Google Threat Intelligence Group сообщили о новом подходе северокорейских хакеров к распространению вредоносного ПО. Для хранения такого ПО начали использовать публичные блокчейны.
Суть метода заключается в том, что вредоносный код встраивается в данные смарт-контрактов сетей Ethereum и BNB Smart Chain, откуда его невозможно удалить — контракты неизменяемы по своей природе.
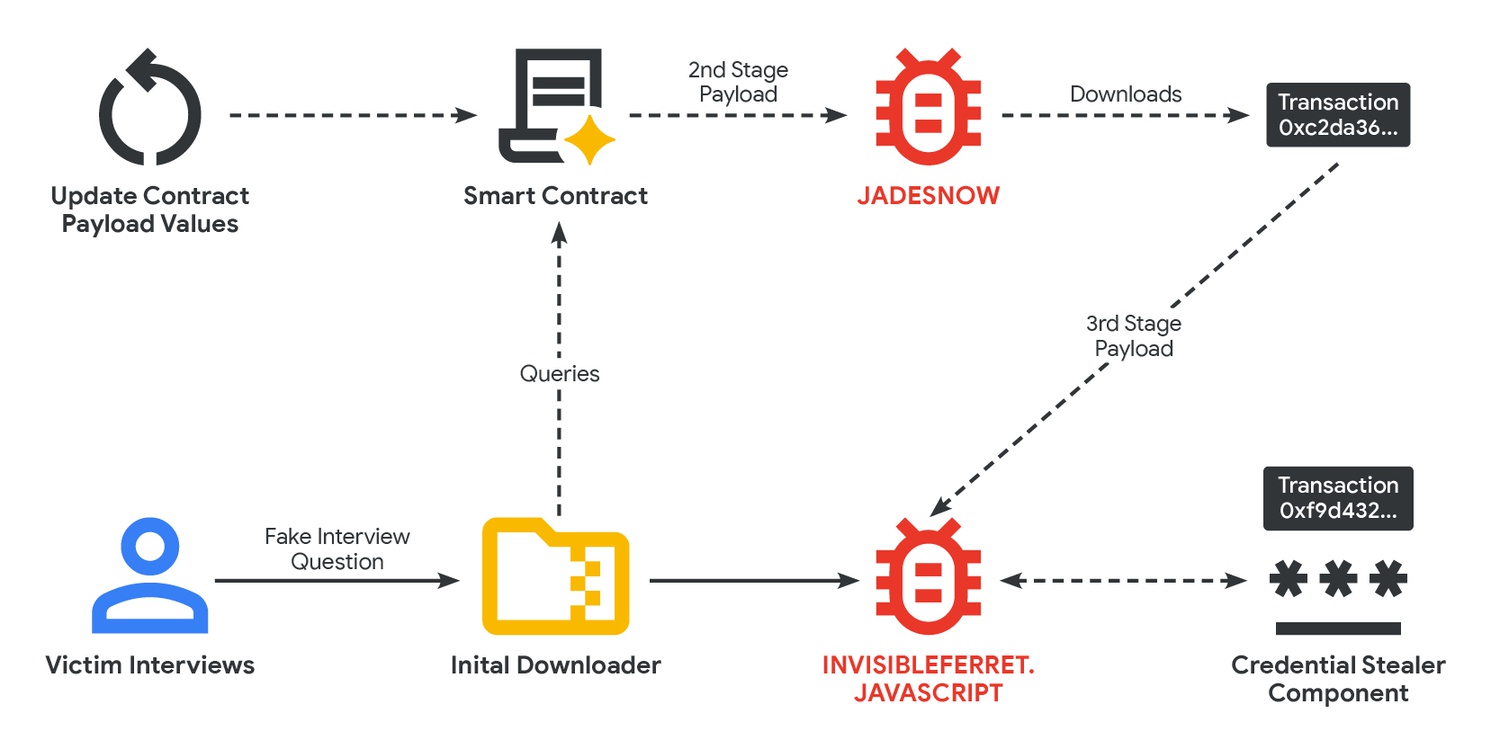
Чаще всего вредоносное ПО распространяется через взломанные сайты на WordPress и поддельные ресурсы, выдающие себя за площадки для найма разработчиков. После перехода на такую страницу на устройство пользователя загружается скрипт, идущий в блокчейн и получающий инструкции от хакеров.
По данным исследователей, хакеры используют загрузчик JADESNOW на JavaScript, обращающийся к смарт-контрактам и получающий оттуда вредоносный код. Затем устанавливается шпионский модуль INVISIBLEFERRET.
Главная особенность атак заключается в том, что загрузка вредоносных компонентов происходит через чтение данных блокчейна. Такие операции не создают новых транзакций и не оставляют заметных следов в аналитических инструментах, это усложняет обнаружение и блокировку атак.
