
В WinRAR исправили критическую уязвимость — надо обновляться
С помощью специально созданного файла можно было запустить на PC произвольный код.

Разработчики архиватора WinRAR исправили критическую уязвимость, позволявшую запускать на PC жертвы произвольный код. Для этого пользователь должен был открыть специально сформированный архив с помощью WinRAR.
По всей видимости, уязвимость существовала во многих предыдущих версиях архиватора. Разработчики WinRAR не сообщили, какое количество версий приложения уязвимо и есть ли данные об использовании уязвимости злоумышленниками.
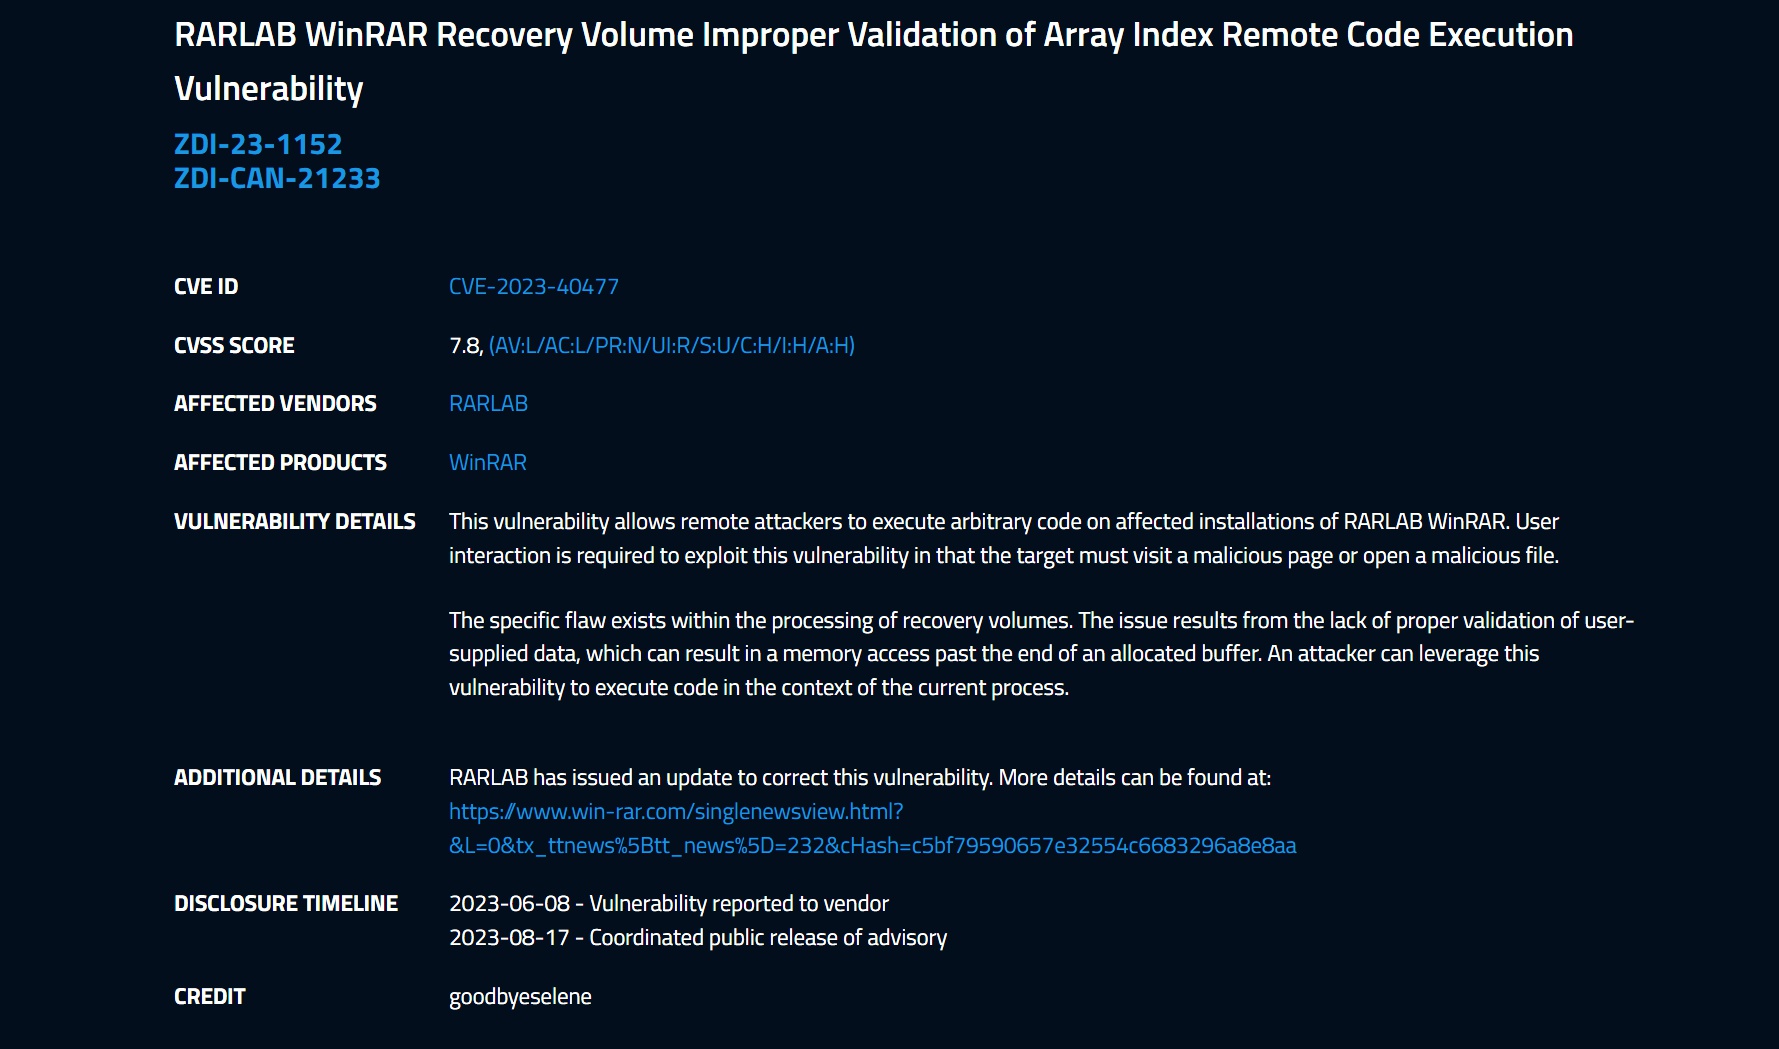
При использовании уязвимости произвольный код выполнялся от имени процесса WinRAR. О повышении привилегий пользователя до административного уровня речь не идет.
Уязвимость, получившая идентификатор CVE-2023-40477, была найдена в начале июня, на ее исправление ушло около двух месяцев. Эксплойт закрыт в WinRAR версии 6.23, пользователям приложения стоит как можно быстрее обновиться до этой версии.
- Из Microsoft уходит Панос Панай, возглавлявший разработку Windows
- Уязвимость в WinRAR использовали для атаки на трейдеров
- Сценарист комиксов Эд Бриссон рассказал о серии Alpha Flight
- Новые герои Honkai Star Rail: утекли рендеры Топаз и Гуйнайфэнь, арт Аргенти
- Windows 11 могут запретить ставить на неподдерживаемые процессоры
- Часы Windows 11 научились показывать секунды
