
Новый вирус оценивает богатство жертвы с помощью ИИ
В качестве оценщиков выступает одна из моделей Claude.

Исследователи Cisco Talos обнаружили вирус-стилер VOLTA-AUTODOXER, способный собирать личные данные пользователей и передавать их искусственному интеллекту для анализа. В результате ИИ должен определить ценность найденных данных.
VOLTA-AUTODOXER извлекает сохраненные пароли и файлы cookie из браузеров, ищет данные банковских карт, почтовые профили, токены Microsoft OAuth, учетные записи Roblox и пароли Wi-Fi. Вирус собирает конфигурационные файлы облачных сервисов и SSH, делает снимки экрана и пытается взломать обнаруженные хранилища криптовалюты.
Для уточнения личной информации вирус использует украденные сеансы авторизации: например, он просматривает Gmail в поисках чеков Amazon, Walmart, PayPal, Uber Eats и DoorDash, изучает историю заказов доставки еды и извлекает сведения из профиля Discord. По покупкам программа пытается установить домашний адрес.
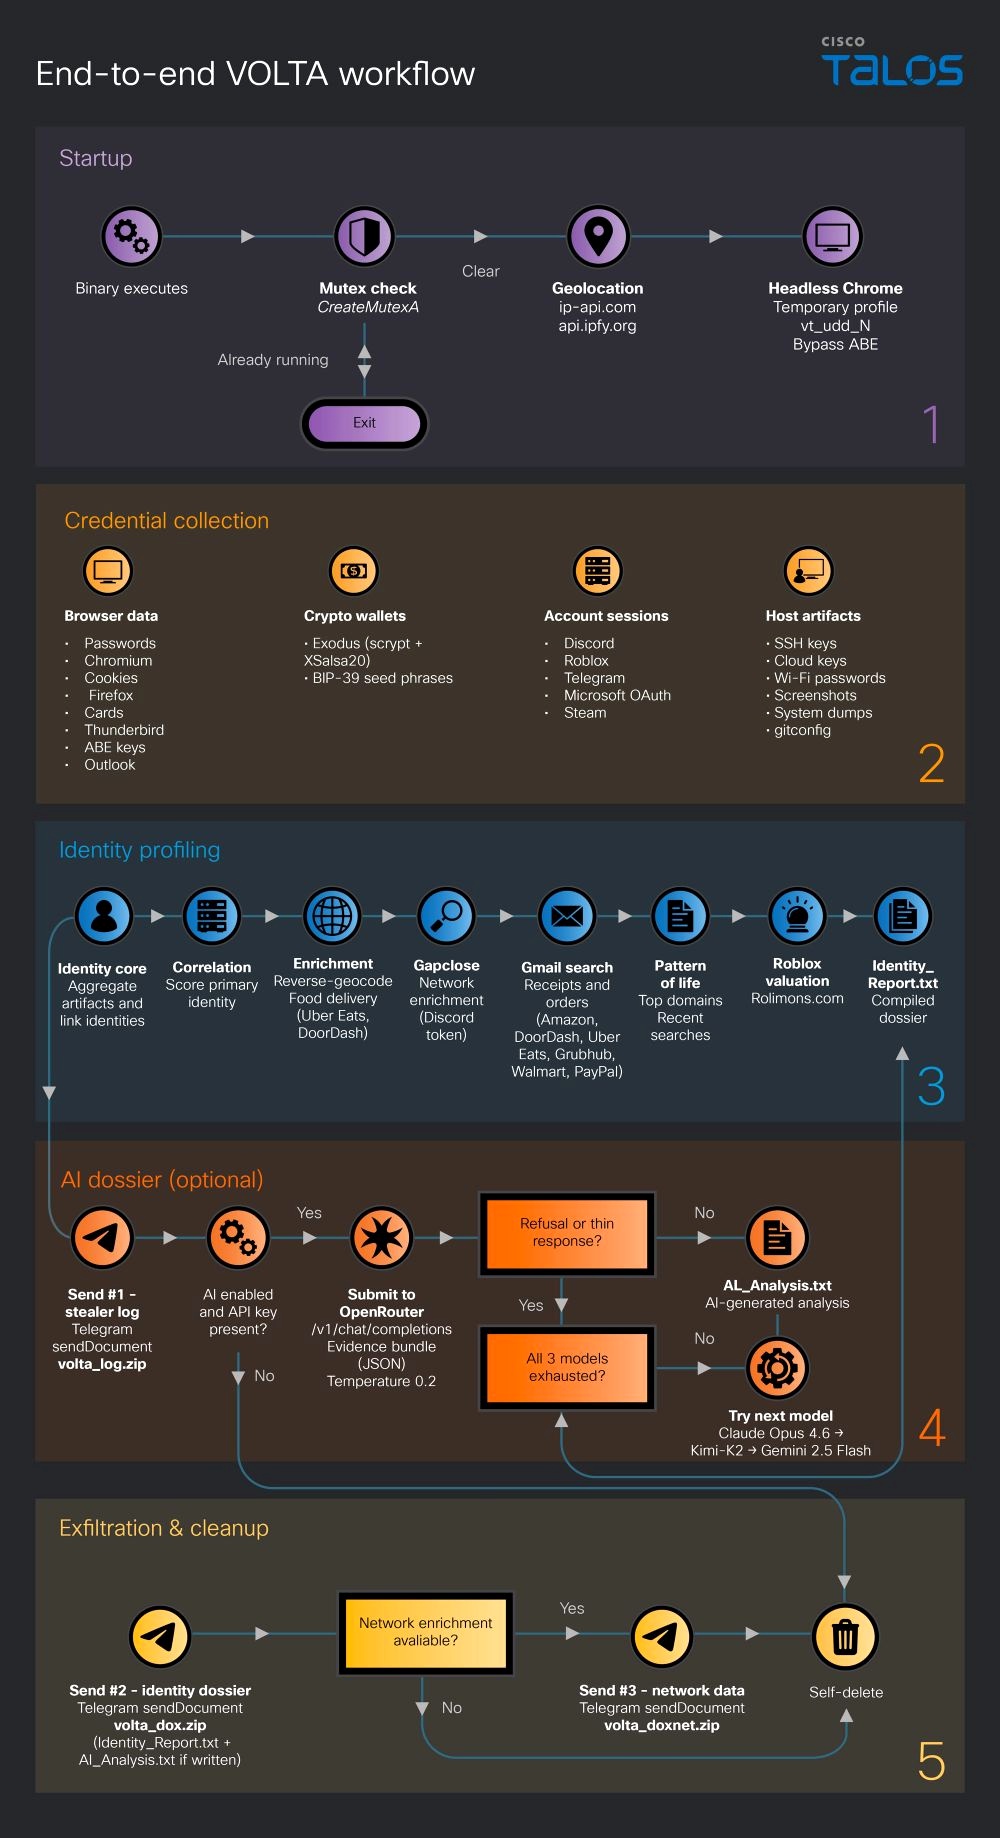
Собранная информация сохраняется в файл Identity_Report.txt и передается через платформу OpenRouter нейросети Claude Opus 4.6 от Anthropic. ИИ получает инструкцию действовать как аналитик разведки: он должен оценить потенциальную прибыль от украденных активов и составить рейтинг наиболее ценных данных.
Параллельно модель изучает надежность паролей и общий уровень защиты учетных записей. Если Claude отказывается выполнять запрос, вирус обращается к Kimi K2 и Gemini 2.5 Flash.
Результат анализа сохраняется в AI_Analysis.txt, после чего вместе с первоначальным досье упаковывается в архив volta_dox.zip и отправляется злоумышленнику через Telegram. При отсутствии API-ключа OpenRouter программа пропускает анализ и передает собранные сведения без обработки нейросетью.
По данным Cisco Talos, VOLTA-AUTODOXER, вероятно, предназначен для продажи другим киберпреступникам: его конфигурация содержит 6 настраиваемых полей для Telegram, API-ключей и дополнительных параметров.
