
В редакторе Paint нашли опасную уязвимость, но Windows 11 не дает установить патч
В Microsoft утверждают, что использовать уязвимость будет нелегко.

В графическом редакторе Microsoft Paint для Windows 11 обнаружена уязвимость, позволяющая злоумышленникам удаленно запускать вредоносный код. Уязвимость получила идентификатор CVE-2026-83844 и оценку 8.1 балла из 10 по шкале CVSS.
Уязвимость связана с чтением данных за пределами выделенной области памяти. Для ее эксплуатации злоумышленнику достаточно отправить специально сформированный пакет данных уязвимой службе, авторизация и какие-либо действия со стороны пользователя не требуются.
Хотя Microsoft сообщила об устранении проблемы еще 13 октября 2026 года, пользователи Windows 11 обнаружили, что исправленная версия Paint отсутствует в Microsoft Store, а существующая не обновляется через Windows Update.
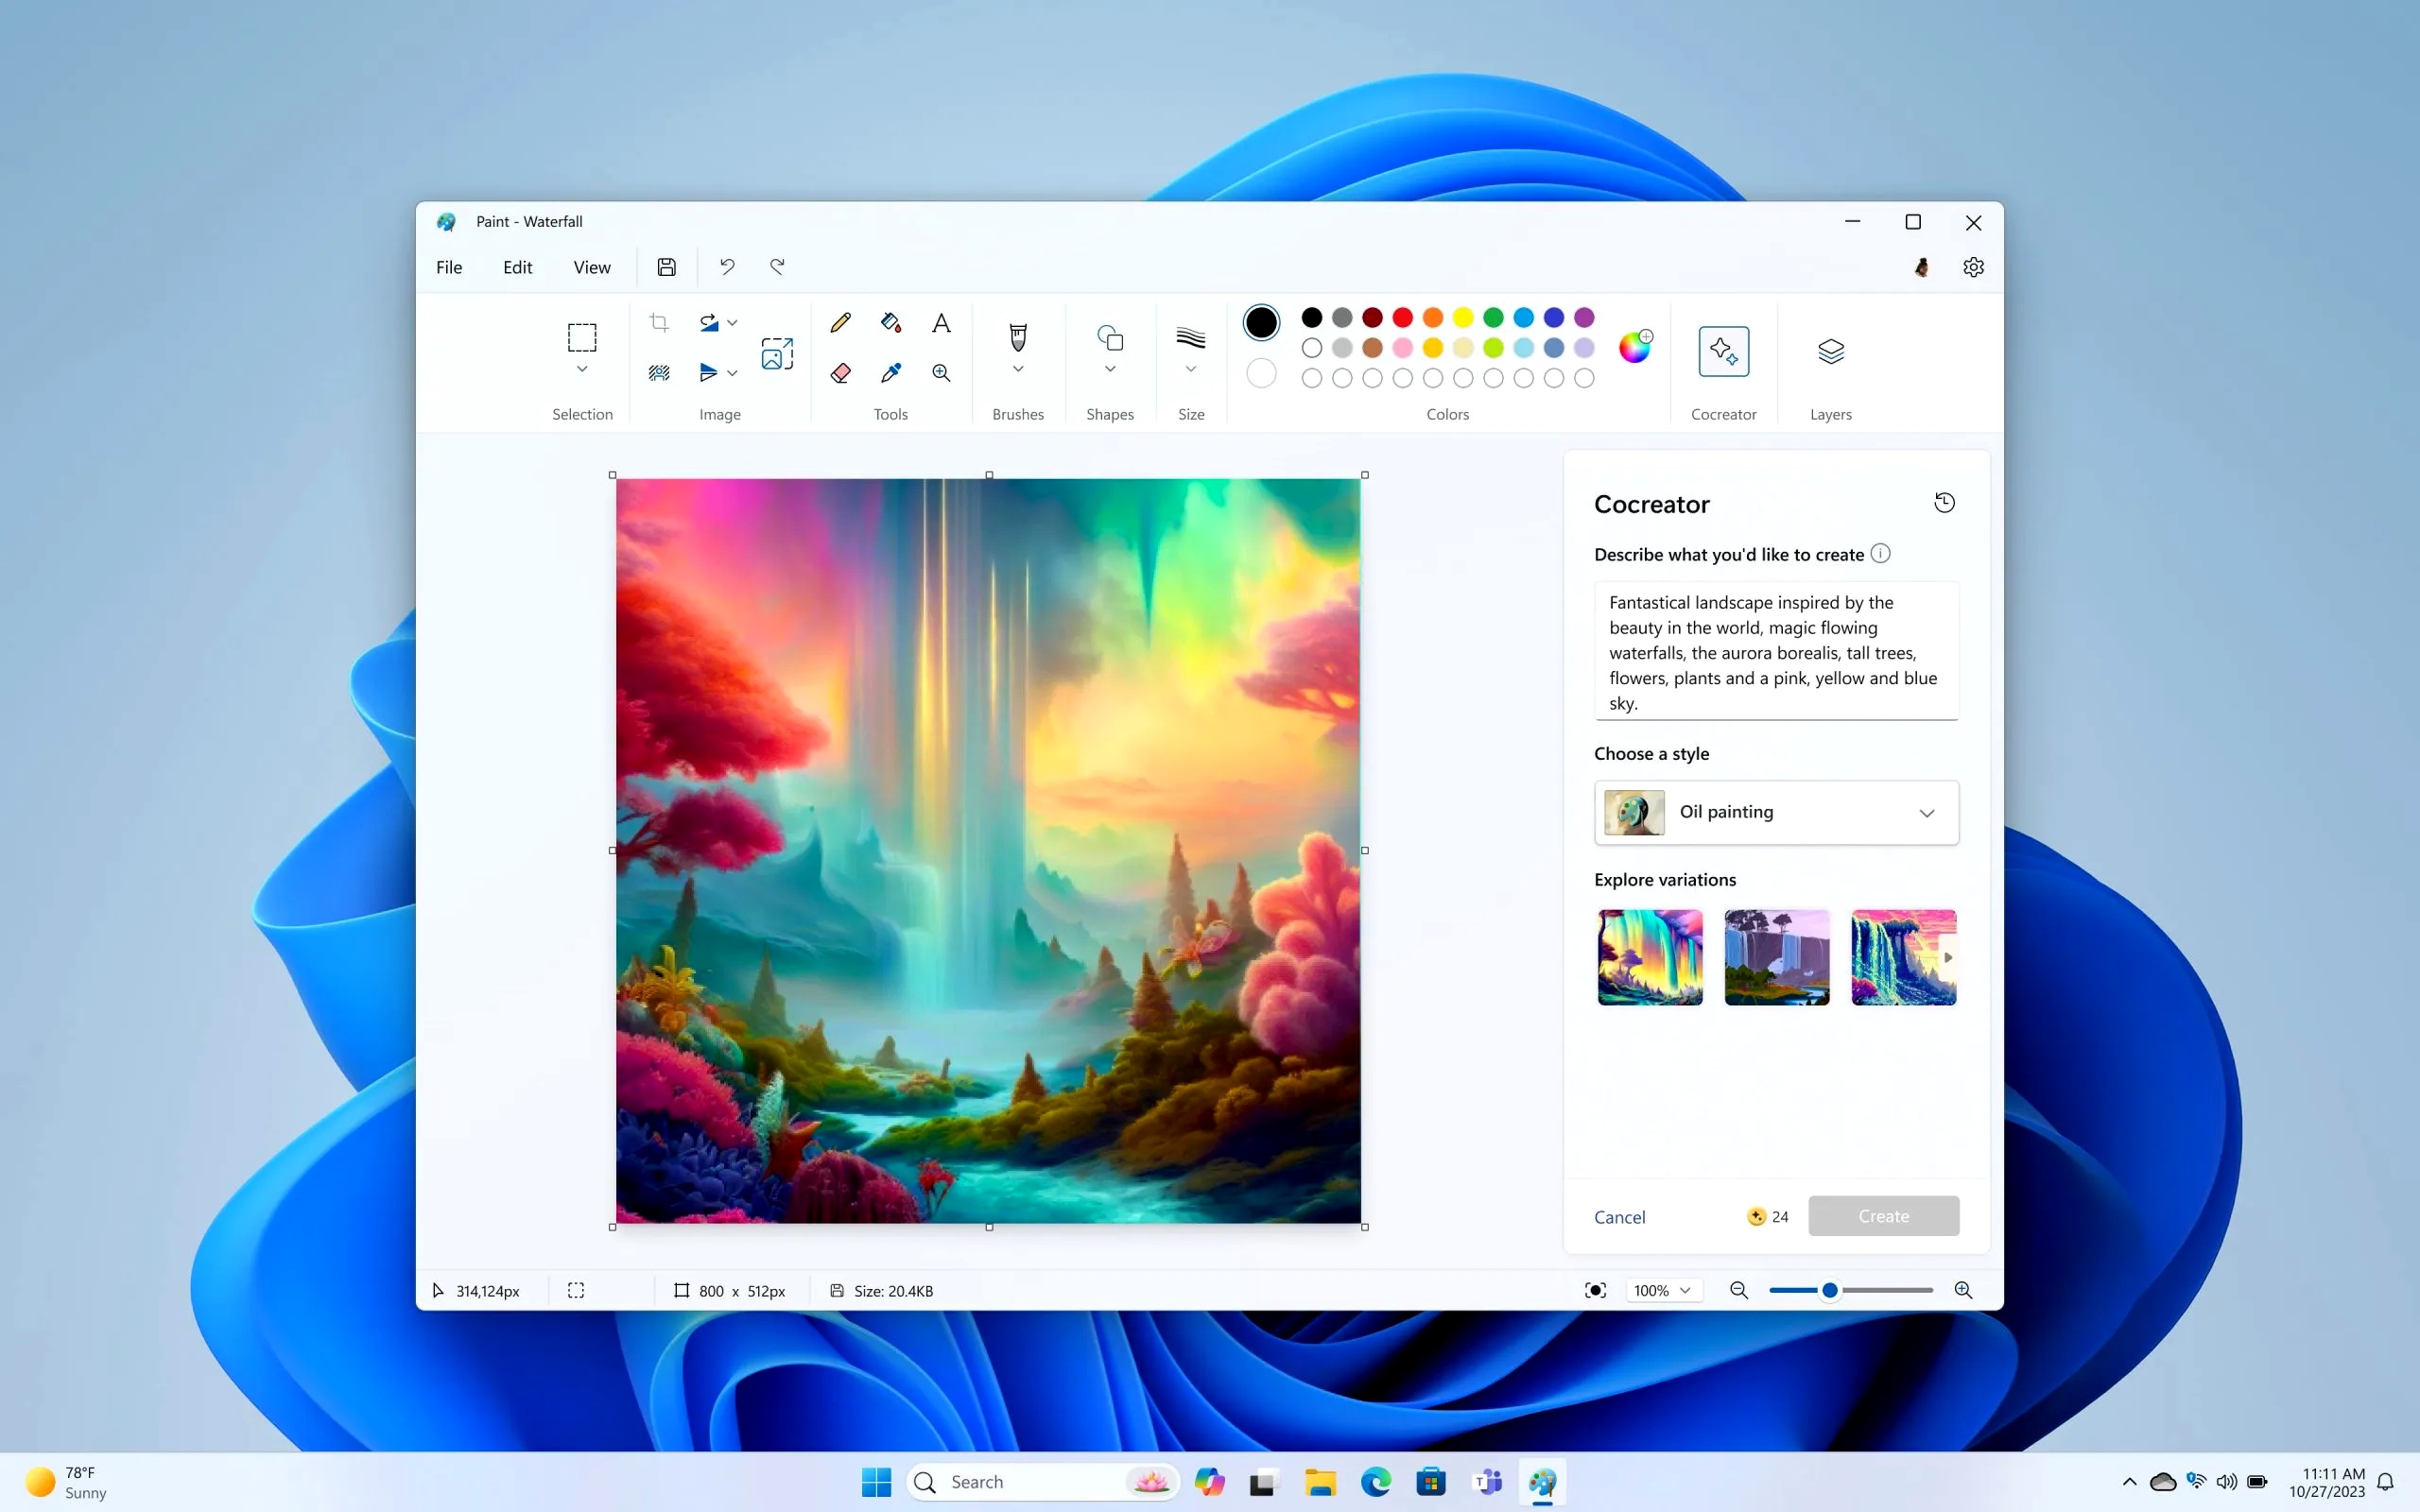
В Microsoft пока не объяснили, почему исправленная версия Paint может быть недоступна пользователям Windows 11. Установка октябрьского обновления безопасности не дает защиты от этой уязвимости: Paint обновляется отдельно.
К счастью, в Microsoft считают, что эксплуатировать уязвимость очень нелегко. Сейчас нет подтвержденных случаев использования этой уязвимости в реальных атаках.
Проверить установленную версию Paint можно в настройках самого приложения или через PowerShell с помощью команды Get-AppxPackage -Name Microsoft.Paint | Select-Object Name, Version. Согласно документации Microsoft, безопасной считается версия от 11.2609.401.0 и старше.
