
Claude Code может сливать пароли и ключи пользователей в открытый доступ
Соответствующие данные появлялись в открытых репозиториях.

Исследователи Apiiro обнаружили утечку данных пользователей Claude Code, ИИ-инструмента для программирования от Anthropic. При анализе публичных репозиториев GitHub специалисты нашли более 100 тысяч случаев публикации локальных файлов настроек Claude Code, примерно 1100 из них содержали пароли, API-токены и другие секретные данные.
Причиной публикации этих данных стала особенность работы Claude Code с разрешениями на выполнение команд. Когда разработчик подтверждает запуск команды в терминале и выбирает пункт «Да, и больше не спрашивать», программа сохраняет соответствующее правило в файле claude/settings.local.json.
При этом в настройки может попасть полный текст команды, включая пароли, токены доступа и другие конфиденциальные данные. В дальнейшем такой файл способен оказаться в открытом репозитории GitHub.
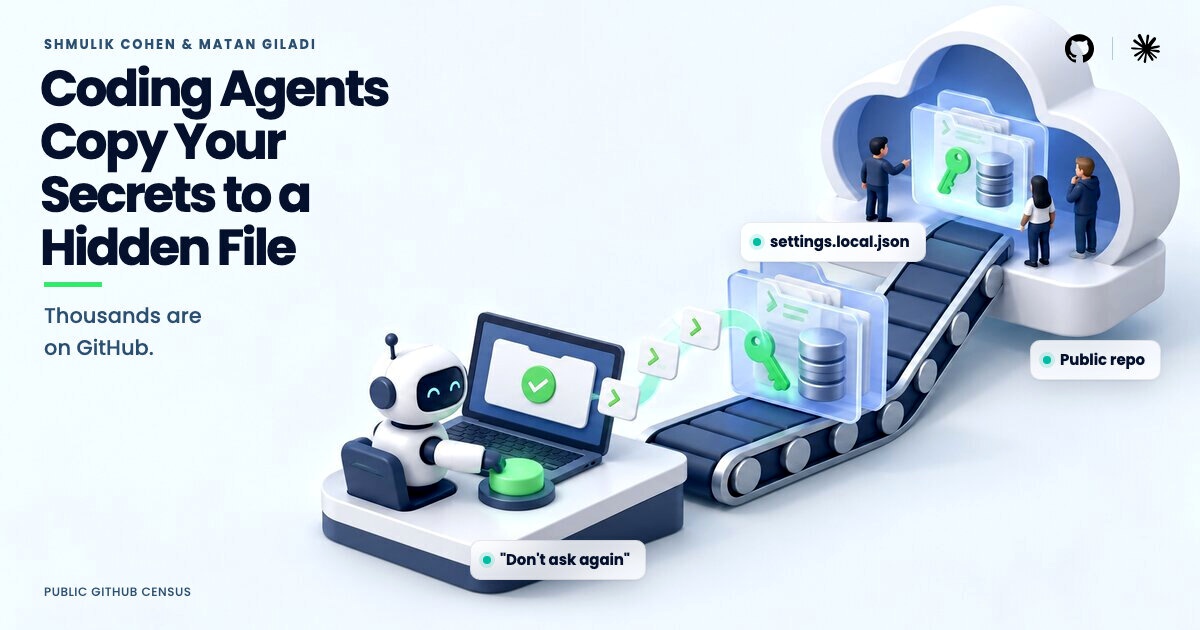
Anthropic предусмотрела защиту от подобных ситуаций: файл settings.local.json автоматически добавляется в глобальный список исключений .gitignore, предотвращающий его публикацию. Оказалось, при переносе проекта на другое устройство или создании нового репозитория файл может стать открытым; исследователи зафиксировали случаи, когда Claude Code самостоятельно включал изменения локальных настроек в коммиты.
Разработчик Claude Code Борис Черный подтвердил, что команда Anthropic изучает способы предотвращения подобных утечек. Возможно, будет реализован специальный сканер, способный обнаруживать пароли и токены в исходниках.
В Anthropic не уточнили, когда Claude Code перестанет раскрывать секретные данные. Слитая информация принадлежала нескольким десяткам компаний, о том, что это за компании, не сообщалось.
