
Nintendo Switch 2 взломали без модчипов — помог искусственный интеллект
Юристы Nintendo наверняка уже бьют копытом.

Исследователь Сэмми Хаджхамид рассказал о создании первого известного программного джейлбрейка Nintendo Switch 2. Проект получил название ns2jb, с его помощью можно запускать на консоли сторонние приложения.
Для взлома Switch 2 с помощью ns2jb не нужно использовать модчипы: эксплойт работает через подключение к внешнему устройству. При желании такой взлом можно легко откатить, и консоль будет работать как обычно.
В разработке джейлбрейка активно участвовал ИИ-ассистент OpenAI Codex. Исследователь собрал испытательный стенд из Switch и Switch 2, двух устройств JetKVM и механизма SwitchBot, такая система позволила ИИ самостоятельно управлять консолями, получать изображение через HDMI и перезагружать приставки после вылетов.
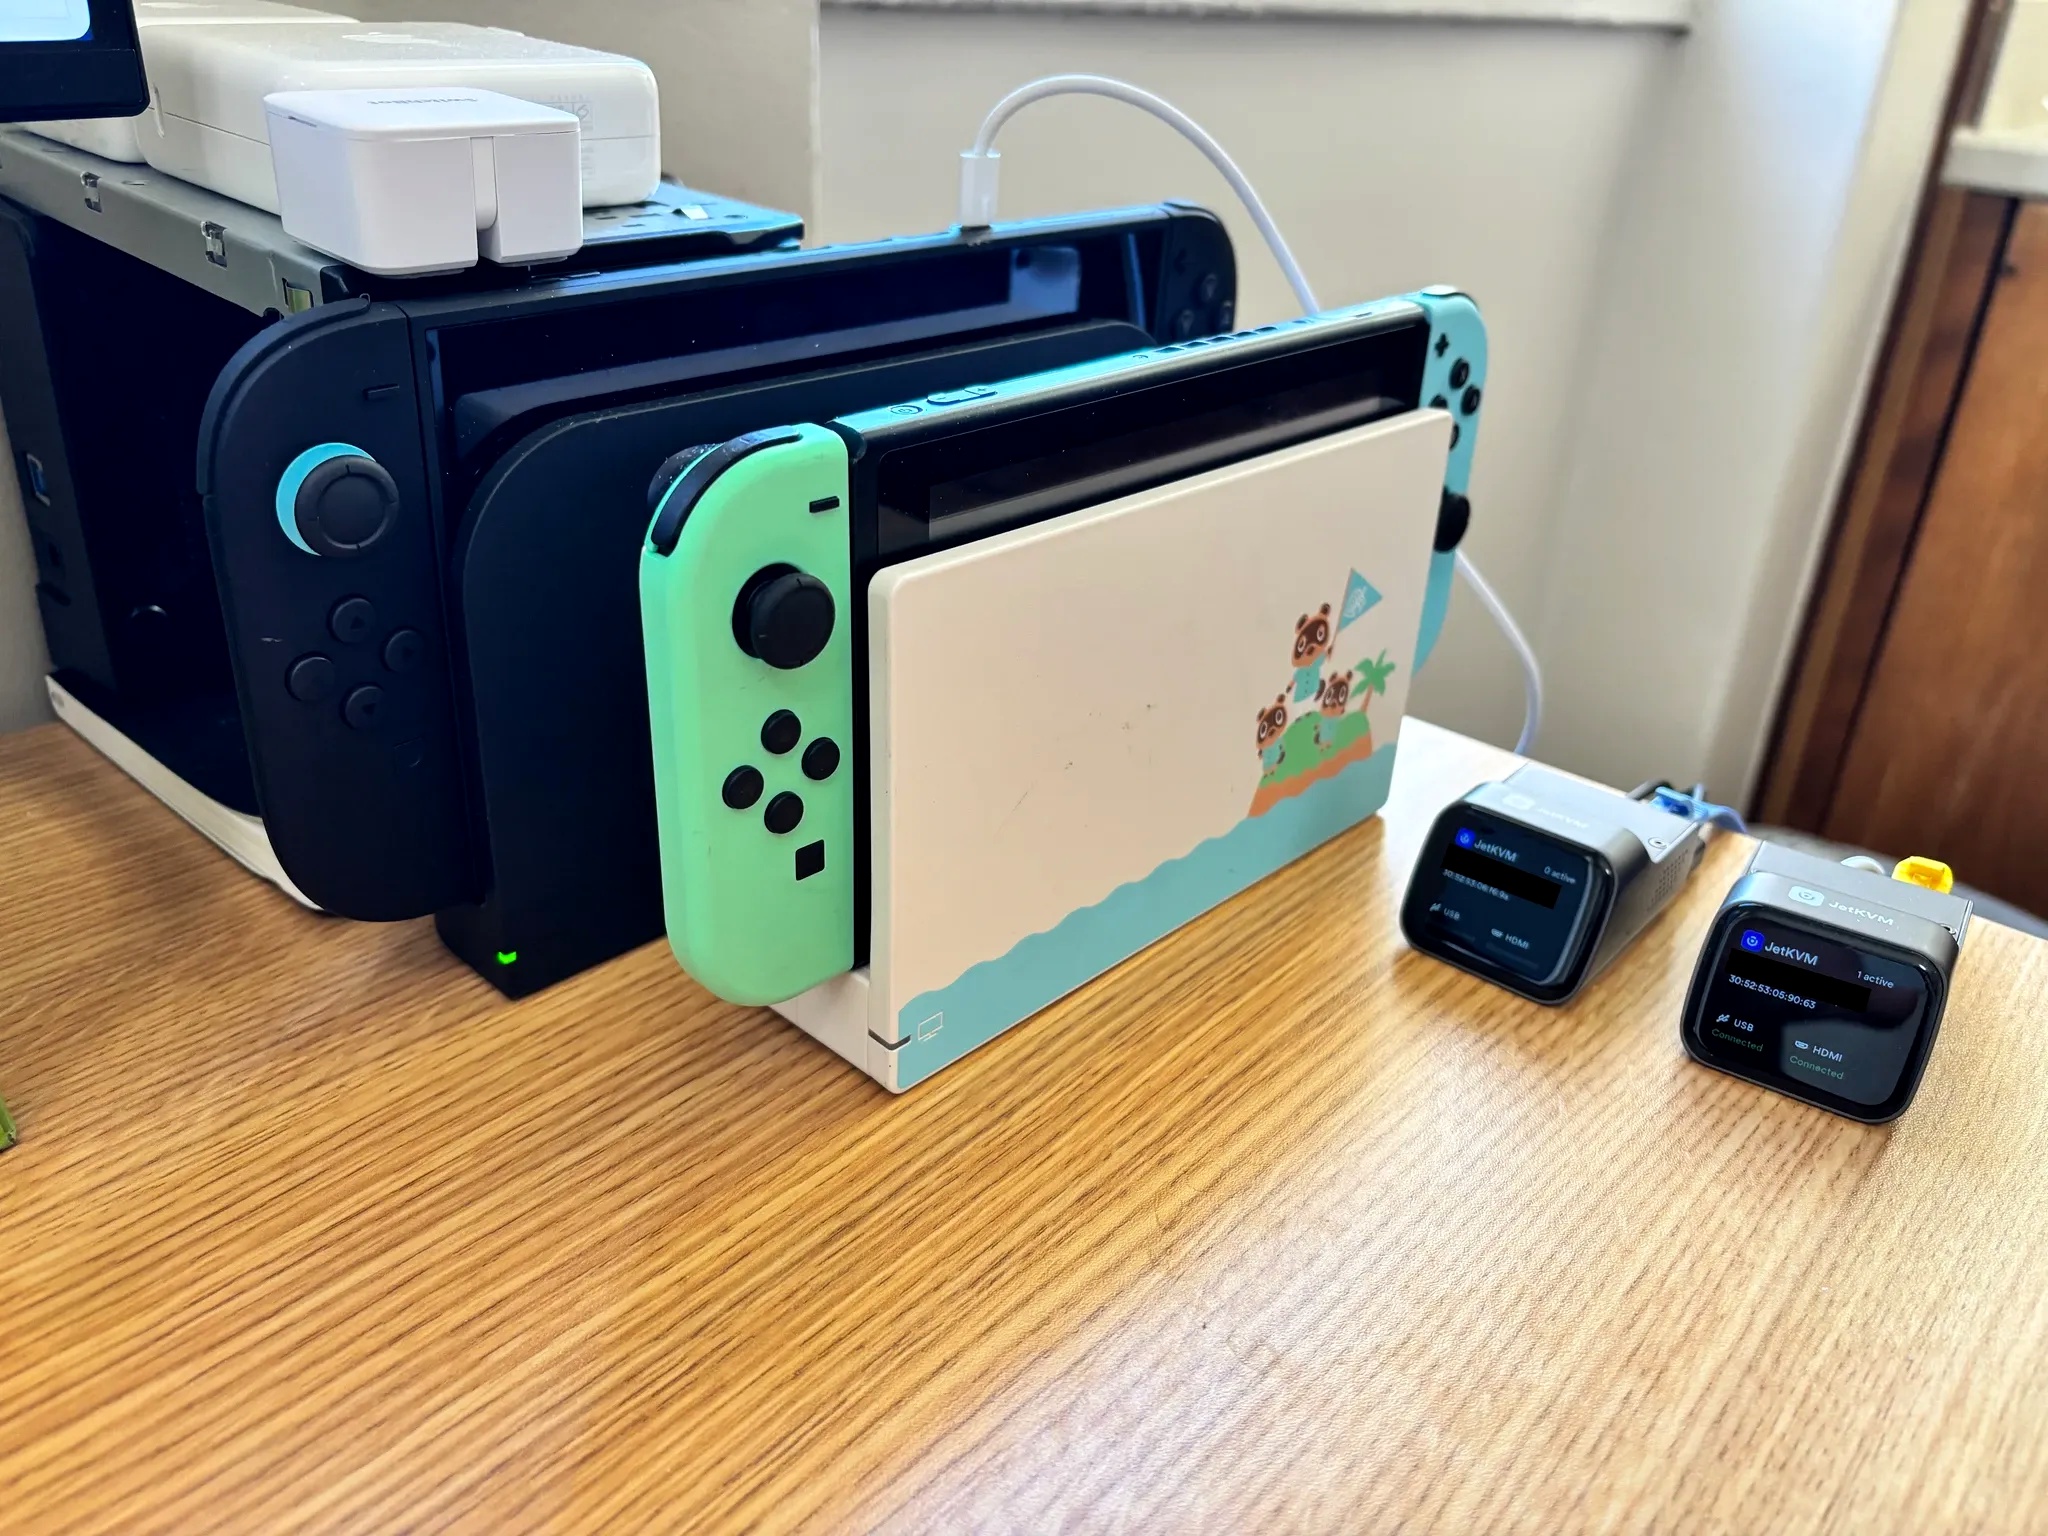
Первоначально Codex пытался получить доступ к системе через уязвимости браузерного движка WebKit, однако защита Nintendo оказалась сильнее. Затем Хаджхамид и ИИ переключились на среду программирования SmileBASIC для Switch, доступную на Switch 2 благодаря обратной совместимости.
Здесь процесс взлома пошел бодрее. Codex обнаружил в интерпретаторе SmileBASIC ошибку обработки массивов, связанную с переполнением буфера. Уязвимость позволила читать и изменять память; с ее помощью удалось взломать модуль fs, отвечающий за работу с файловой системой, и в конечном итоге обойти защиту консоли.
Благодаря эксплойту Switch 2 запускает сторонний код с теми же разрешениями, что и у обычных системных модулей. Теперь можно, например, модифицировать игры и запускать их прямо на взломанной консоли.
Исходники ns2jb опубликованы в открытом доступе, вероятно, у Nintendo возникнут вопросы к автору проекта.
